 English
AI Act: llegan las obligaciones de transparencia y se aplazan las de alto riesgo
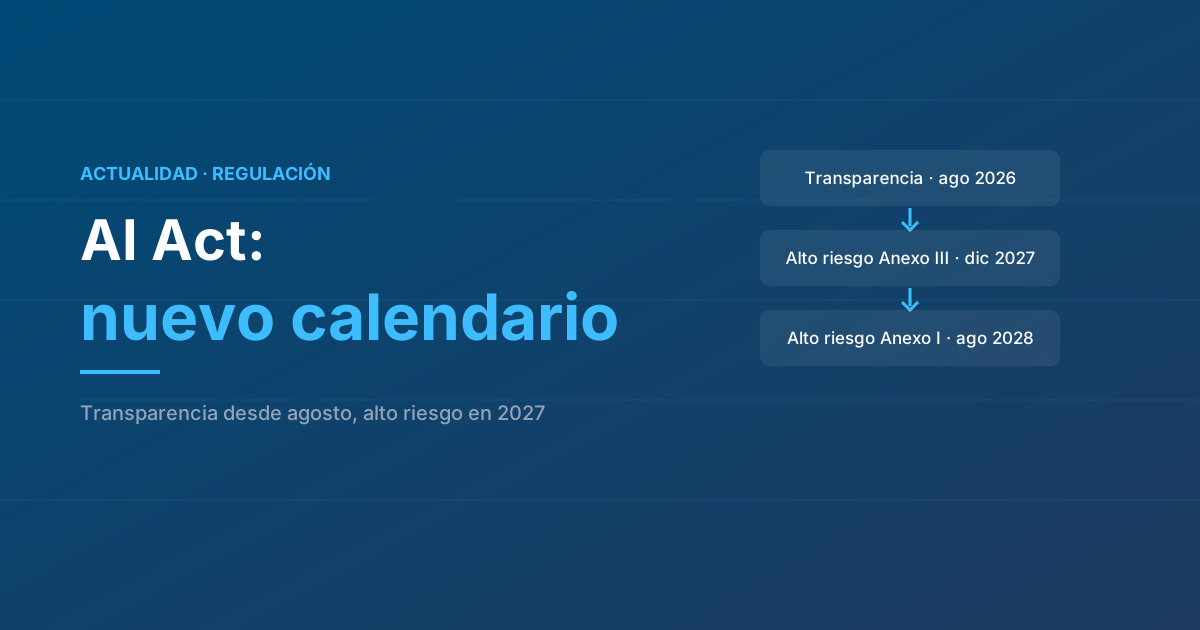
El 2 de agosto de 2026 era una de las fechas marcadas en rojo en el calendario del Reglamento europeo de Inteligencia Artificial (AI Act). Ese día debían empezar a aplicarse buena parte de sus obligaciones, incluidas las de los sistemas de alto riesgo. Al final, el calendario ha cambiado: la Unión Europea aprobó este verano el llamado Digital Omnibus sobre IA, que aplaza los requisitos de alto riesgo, pero mantiene en vigor las obligaciones de transparencia.
Qué es el Digital Omnibus sobre IA
Es el Reglamento (UE) 2026/1744, que modifica el AI Act y entró en vigor el 27 de julio de 2026. Su objetivo principal es ajustar el calendario a la realidad: las normas técnicas armonizadas y la designación de autoridades nacionales no estaban listas para la fecha original. El aplazamiento no rebaja el contenido de las obligaciones; da más tiempo para cumplirlas.
El nuevo calendario
| Obligación | Fecha original | Nueva fecha |
|---|---|---|
| Sistemas de alto riesgo del Anexo III (empleo, educación, servicios esenciales…) | 2 de agosto de 2026 | 2 de diciembre de 2027 |
| Sistemas de alto riesgo del Anexo I (IA integrada en productos regulados) | 2 de agosto de 2027 | 2 de agosto de 2028 |
| Transparencia (artículo 50) | 2 de agosto de 2026 | Sin cambios |
Para los sistemas de IA generativa que ya estaban en el mercado antes del 2 de agosto, el Omnibus concede un margen hasta el 2 de diciembre de 2026 para cumplir con el marcado de contenidos generados.
Aplazar no es eximir: las organizaciones que usen la prórroga para prepararse llegarán a 2027 con ventaja.
Qué exige la transparencia
Las obligaciones del artículo 50 buscan que las personas sepan cuándo interactúan con una IA o con contenido generado por ella. En la práctica:
- Asistentes y chatbots: las personas deben saber que están hablando con un sistema de IA.
- Contenido generado: los proveedores de sistemas generativos deben marcar sus resultados de forma que puedan detectarse como artificiales.
- Deepfakes y textos de interés público: quienes los difundan deben indicar que han sido generados o manipulados con IA.
La Comisión fomentará además códigos de buenas prácticas para el marcado y etiquetado de contenidos.
Otros cambios relevantes
El Omnibus también introduce nuevas prohibiciones, como la de sistemas que generen material íntimo no consentido, aplicables desde el 2 de diciembre de 2026. Para las pymes, simplifica la documentación técnica y los sistemas de gestión de la calidad. Y los Estados miembros deberán contar con al menos un entorno de pruebas regulatorio (sandbox) antes del 2 de agosto de 2027.
Qué deberían hacer las empresas ahora
- Inventariar los sistemas de IA que se usan o se ofrecen, incluidos los integrados en herramientas de terceros.
- Revisar los asistentes y chatbots de cara al público para que informen claramente de que son una IA.
- Clasificar los casos de uso según el nivel de riesgo, para saber cuáles quedan afectados por los plazos de 2027 y 2028.
- Aprovechar la prórroga para preparar la documentación, la supervisión humana y la gestión de riesgos.
Conclusión
El AI Act sigue su curso, aunque con más tiempo para los casos más exigentes. La transparencia, en cambio, ya es obligatoria: cualquier organización que use IA de cara a sus clientes debe revisarla hoy.
En Inarsys te ayudamos a evaluar tus sistemas y procesos tecnológicos con un enfoque práctico y ordenado. Habla con nuestro equipo de consultoría.
Fuentes:
Etiquetas:
Artículos relacionados
IBM Z Atlas: la IA llega a la planificación de cambios en el mainframe
IBM anuncia Z Atlas, una solución que usa IA para mapear el stack z/OS y validar cambios antes de aplicarlos. Qué sabemos y cómo prepararse.
Leer más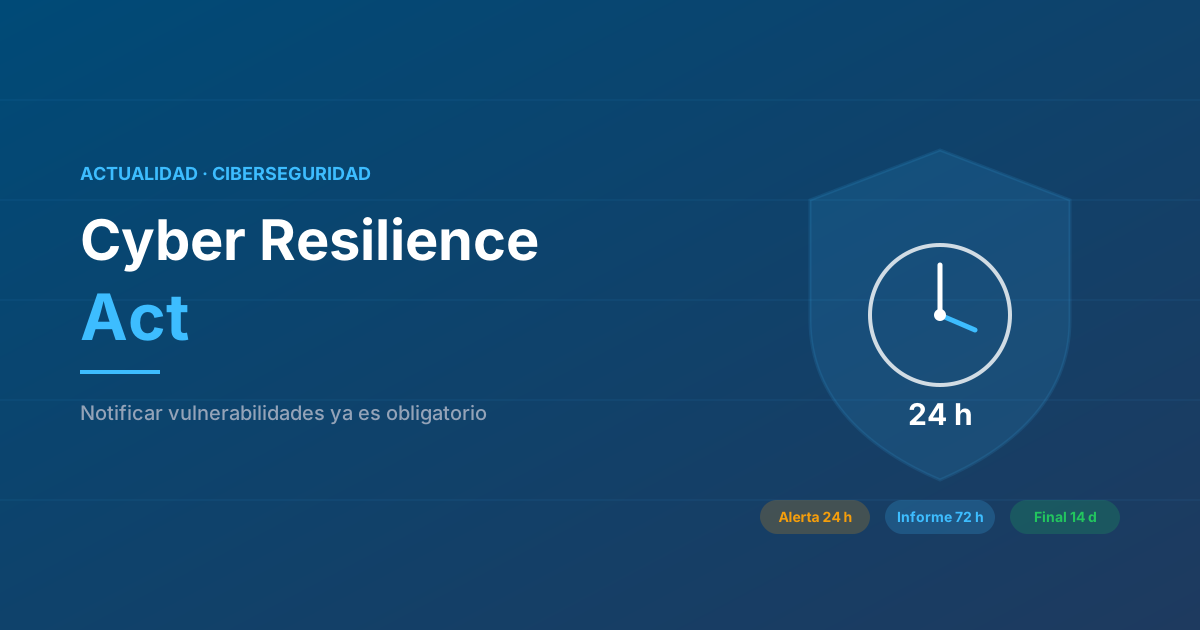
Cyber Resilience Act: notificar vulnerabilidades explotadas ya es obligatorio
Desde el 11 de septiembre de 2026, los fabricantes de productos con elementos digitales deben notificar vulnerabilidades explotadas e incidentes graves en 24 horas. Claves y cómo prepararse.
Leer más
El mainframe cabe en un rack: IBM presenta los z17 y LinuxONE 5 compactos
IBM completa la familia z17 con versiones de un solo bastidor y para montaje en rack estándar, y lanza LinuxONE 5 Express. Qué aportan y por qué el mainframe vuelve a crecer.
Leer más