 English
Cyber Resilience Act: notificar vulnerabilidades explotadas ya es obligatorio
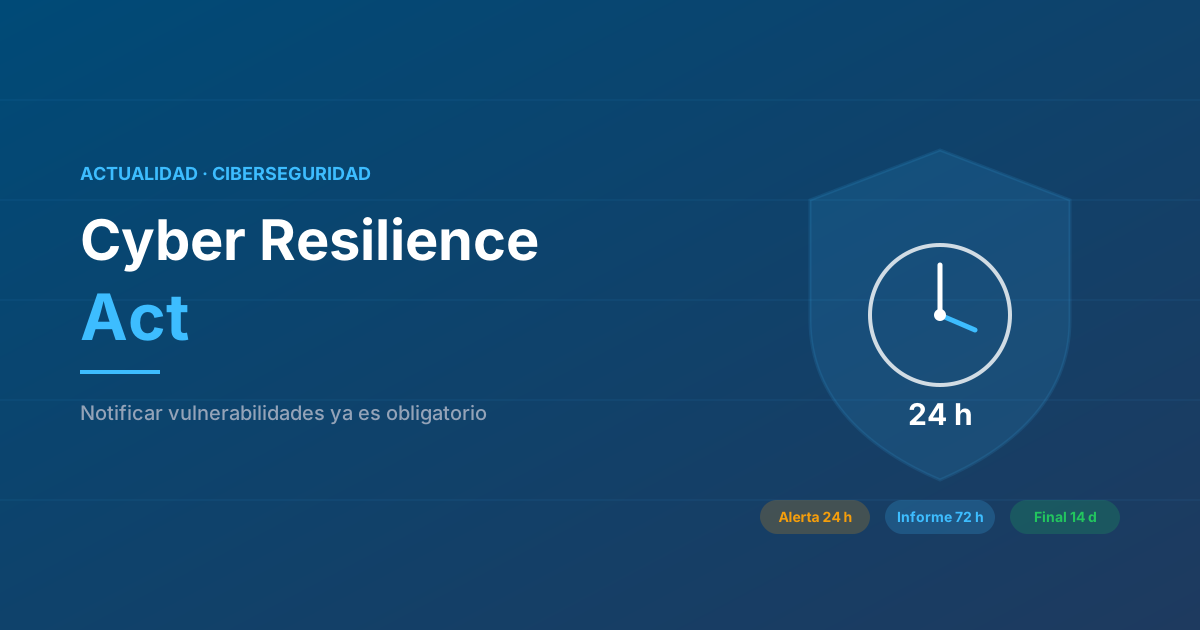
El pasado 11 de septiembre de 2026 entraron en vigor las primeras obligaciones del Reglamento europeo de Ciberresiliencia (Cyber Resilience Act, CRA). Desde ese día, los fabricantes de productos con elementos digitales, tanto hardware como software, deben notificar las vulnerabilidades activamente explotadas y los incidentes graves que afecten a la seguridad de sus productos. Ese mismo día, ENISA puso en marcha la plataforma única a través de la que se realizan estas notificaciones.
Qué hay que notificar y en qué plazos
El CRA establece un calendario de notificación muy exigente, con varias fases:
| Plazo | Qué se envía |
|---|---|
| 24 horas | Alerta temprana desde que se tiene conocimiento |
| 72 horas | Notificación completa |
| 14 días | Informe final de una vulnerabilidad explotada, tras disponer de una medida correctora |
| 1 mes | Informe final de un incidente grave, desde la notificación de 72 horas |
Un único punto de entrada
Las notificaciones se presentan a través de la Plataforma Única de Notificación (Single Reporting Platform) gestionada por ENISA. El fabricante notifica una sola vez: la información llega al CSIRT del país donde tiene su establecimiento principal y, salvo circunstancias excepcionales, se pone a disposición de ENISA de forma simultánea. Ese CSIRT la comparte después con los de los países donde se comercializa el producto.
El reloj de las 24 horas empieza a contar cuando el fabricante tiene conocimiento, no cuando ha terminado de investigar.
A quién afecta
La obligación recae sobre los fabricantes, incluidos los que desarrollan software que se comercializa en la UE. Según los análisis de despachos especializados, alcanza también a productos que ya estaban en el mercado y no solo a los nuevos. Los administradores de software de código abierto (open-source stewards) tendrán obligaciones de notificación a partir del 11 de diciembre de 2027, la misma fecha en la que se aplicarán los requisitos principales de seguridad de producto del reglamento.
Aunque una empresa no fabrique productos, el CRA le afecta de forma indirecta: sus proveedores de software y equipamiento estarán sometidos a estas reglas, y es razonable esperar que exijan y ofrezcan más información sobre vulnerabilidades y parches.
Qué capacidades exige en la práctica
Cumplir plazos de 24 horas no es posible sin una base previa. Las organizaciones afectadas necesitan:
- Inventario fiable de software y componentes, incluidas las dependencias de terceros, para saber rápido si un producto está afectado.
- Monitorización continua que permita detectar indicios de explotación.
- Un proceso de gestión de vulnerabilidades con roles claros: quién evalúa, quién decide y quién notifica.
- Gestión de parches ágil, porque el informe final depende de que exista una medida correctora.
El contexto en España
El CRA es un reglamento europeo y se aplica directamente, sin necesidad de transposición. No ocurre lo mismo con la directiva NIS2: España todavía no ha aprobado la ley que debe transponerla, y la Comisión Europea llevó el caso ante el Tribunal de Justicia de la UE en julio de 2026. Para las organizaciones, la conclusión es la misma: la presión regulatoria en ciberseguridad no deja de crecer, y conviene prepararse sin esperar a los plazos.
Conclusión
El Cyber Resilience Act marca un cambio de mentalidad: la seguridad de un producto ya no termina cuando se vende. Saber qué componentes tienes, vigilar su estado y reaccionar en horas se ha convertido en una obligación legal.
En Inarsys te ayudamos con el inventario de activos, la monitorización y la gestión de parches que hacen posible responder a tiempo. Contacta con nosotros para revisar tu situación.
Fuentes:
Etiquetas:
Artículos relacionados
IBM Z Atlas: la IA llega a la planificación de cambios en el mainframe
IBM anuncia Z Atlas, una solución que usa IA para mapear el stack z/OS y validar cambios antes de aplicarlos. Qué sabemos y cómo prepararse.
Leer más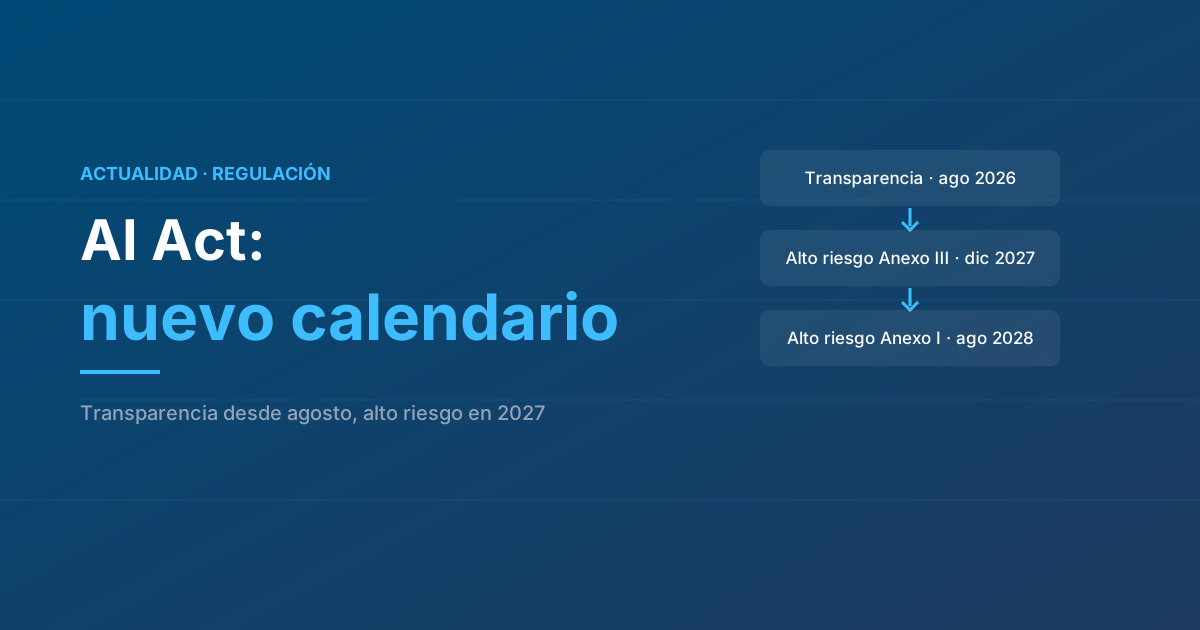
AI Act: llegan las obligaciones de transparencia y se aplazan las de alto riesgo
Desde el 2 de agosto de 2026 se aplican las obligaciones de transparencia del Reglamento de IA, mientras el Digital Omnibus retrasa los requisitos de alto riesgo hasta 2027 y 2028. Qué cambia para las empresas.
Leer más
El mainframe cabe en un rack: IBM presenta los z17 y LinuxONE 5 compactos
IBM completa la familia z17 con versiones de un solo bastidor y para montaje en rack estándar, y lanza LinuxONE 5 Express. Qué aportan y por qué el mainframe vuelve a crecer.
Leer más